
コンピュータ・ネットワークのセキュリティ知識
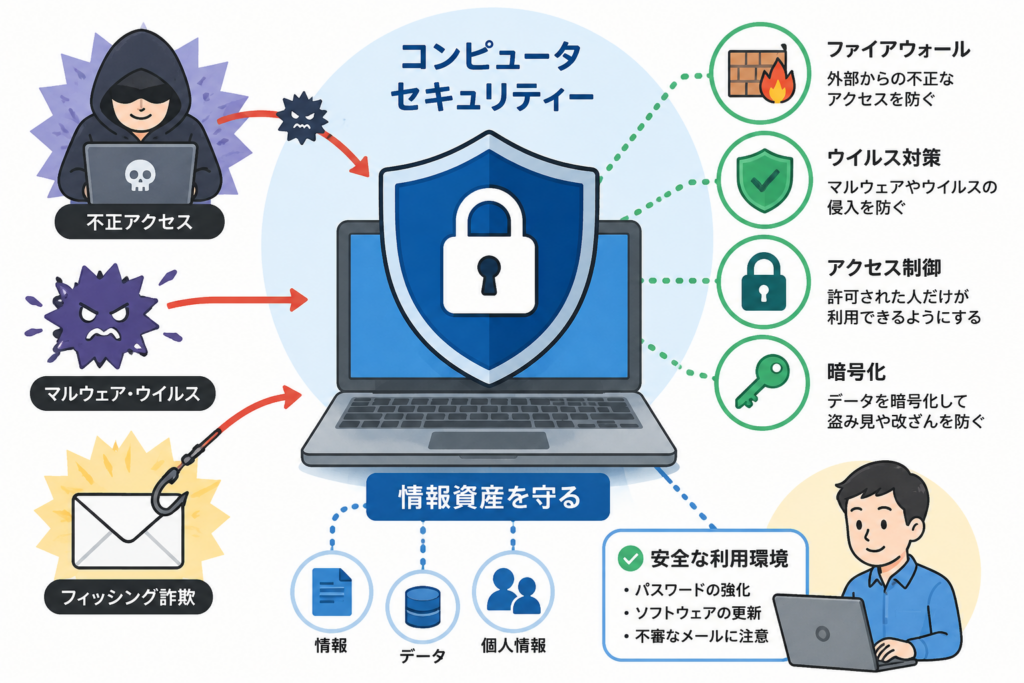
コンピュータ・ネットワークのセキュリティーについて
・コンピュータのセキュリティとは、パソコンやスマートフォンなどのデバイス、ネットワーク、そして大切なデータを、不正アクセス、ウイルス感染、情報漏えいなどの様々な脅威から守るための対策全般を指します。
・ネットワークセキュリティは、通信やITリソースをサイバー攻撃から保護する対策全般を指します。
・その目的は、情報の「機密性」「完全性」「可用性」を維持することです。ウイルス対策ソフトの導入や、安全な通信規格(WPA3など)の使用が求められます。
セキュリティー対策
サーバーやネットワーク、端末などのハードウェア・ソフトウェア、およびデータ全体をサイバー攻撃や不正アクセス、物理的な脅威から保護する仕組みです。
システムの安定稼働と、機密情報の漏洩・データ破損を防ぐ基盤づくりを指します。
コンピュータ・ネットワークのセキュリティ対策では、「入口対策(侵入防止)」「内部対策(被害軽減)」「出口対策(情報流出防止)」の3層構造が基本です。
主要な構成要素と対策のポイント
- ネットワークセキュリティ
ファイアウォールやVPNなどを利用し、不正な通信の遮断や安全なデータ送受信経路を確保します。 - エンドポイントセキュリティ
PCやスマートフォンなどの端末(エンドポイント)をウイルスやランサムウェアから守るため、ウイルス対策ソフトの導入やデバイスの稼働状況の監視を行います。 - アイデンティティ・アクセス管理 (IAM)
多要素認証(MFA)や適切な権限設定により、「許可されたユーザーのみがシステムやデータにアクセスできる」状態を保ちます。 - データ保護・暗号化
保存されているデータや通信中のデータを暗号化し、万が一データが盗み見られても内容を読み取られないようにします
ネットワークの効果的なセキュリティの対策(ネットワークセキュリティー)
- ファイアウォールを利用する:
- ファイアウォールは、ネットワークを通過する通信を監視し、あらかじめ設定したルールに基づいて、許可する通信と拒否する通信を制御します。
- 不要な通信やポートを制限する:
- ネットワーク機器やサーバーでは、必要な通信だけを許可し、使用していない通信やポートは停止することが基本です。
- VPNを利用する:
- テレワークや外出先から社内システムへアクセスする場合には、VPN(Virtual Private Network)を利用する方法があります。
- VPNを利用すると、インターネット上に仮想的な専用通信経路を構築し、通信を保護することができます。
- Wi-Fiのセキュリティーを強化する:
- 企業でWi-Fiを利用する場合は、暗号化方式や認証方式を適切に設定し、通信を保護することが重要です。
- また、社内業務用のWi-Fiと、来客者向けのWi-Fiを分離することも有効です。
- OSやネットワーク機器を最新の状態に保つ:
- メーカーから提供されるファームウェアやセキュリティーアップデートを確認し、必要に応じて更新することが重要です。
- ネットワークを分離する:
- すべての機器を一つのネットワークに接続するのではなく、用途や重要度に応じてネットワークを分離することも重要な対策です。
- アカウントとアクセス権を適切に管理する:
- ネットワークへのアクセスを制御するためには、ユーザーアカウントの管理を行います。
コンピュータの効果的なセキュリティ対策(エンドポイントセキュリティー)
- OSやソフトウェアのアップデート:
- WindowsやMacなどのOS、ブラウザなどを常に最新の状態に保ち、システムの脆弱性(弱点)を狙う攻撃を防ぎます。
- セキュリティソフトの導入:
- ウイルスの検知や駆除、危険なWebサイトへのアクセスをブロックするために、信頼できるセキュリティソフトをインストールします。
- 強固なパスワードの管理:
- 推測されやすいパスワードの使い回しを避け、可能であれば「多要素認証」(生体認証など)を有効にしてアカウントの安全性を高めます。
- 不審なメールやWebサイトへの警戒:
- 心当たりのないメールの添付ファイルを開かない、または記載されたURLに安易にアクセスしないことでフィッシング詐欺などを防ぎます。
- フリーWi-Fiの利用に注意:
- 暗号化されていない公共の無料Wi-Fiは通信を傍受される危険があるため、重要なデータの送受信は避けます。
- バックアップデータを作成:
- 個別のパソコンにデータは保存せず、ファイルサーバーへ保存します。ファイルサーバーでバックアップを保存します。
- ファイルサーバーを使用できない場合は、定期的にメディア(USBメモリ、CDR、DVDRなど)へ保存します。
セキュリティーは、コンピュータをネットワークに接続して利用する場合は、重要な構成です。企業として活用する場合は、必須となると思ってよいです。
コンピュータ・ネットワークのセキュリティ被害
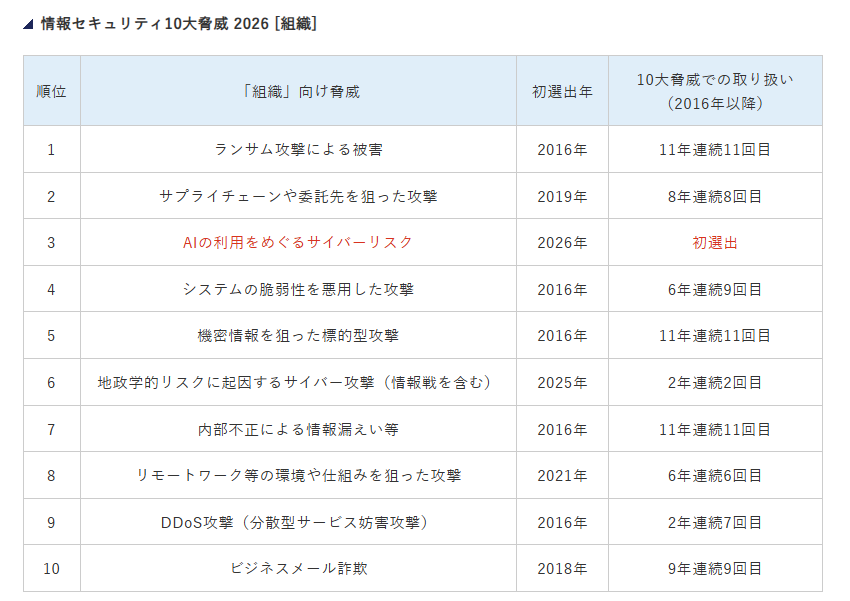
業務停止を引き起こす「ランサム攻撃」、機密情報の「情報漏えい」、システムを過負荷にさせる「DDoS攻撃」などがあります。これらは企業の信頼失墜や巨額の金銭的損失につながるため、脆弱性対策やAIリスク管理などの迅速な対応が不可欠です。
主なセキュリティ被害と脅威
- ランサムウェアによる被害
- データを暗号化して身代金を要求する攻撃で、近年も企業や病院などで事業停止に追い込まれる被害が多発しています。
- サプライチェーンや委託先を狙った攻撃
- セキュリティ対策が比較的弱い取引先を踏み台にして、本丸のネットワークへ侵入する手法です。
- システムやVPN機器の脆弱性を突く攻撃
- リモートワーク用機器などの更新プログラム(パッチ)の適用漏れを狙い、ネットワーク内部に不正アクセスします。
- 情報漏えいと内部不正
- 標的型攻撃による機密情報の流出や、従業員・業務委託者による意図的なデータ持ち出しなどの被害です。
- AIの利用をめぐるリスク
- 生成AIの誤用による機密情報の入力や、悪意あるAIを活用した精巧な標的型メールなどが新たな脅威として浮上しています。主な被害の影響
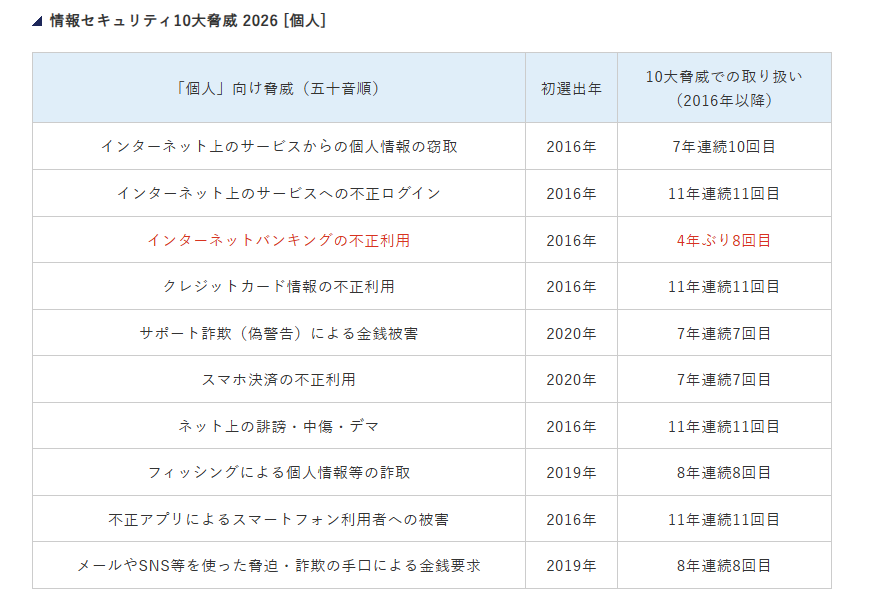
ITのセキュリティー被害については、IPA(下記参照)が管理しています。下記に詳細を添付しておきますので参考にしてください。
IPA(独立行政法人情報処理推進機構)とは
経済産業省やデジタル庁が所管する公的機関です。日本のIT国家戦略を技術面・人材面から支える中核組織として、サイバーセキュリティの確保、IT人材の育成(「ITパスポート」などの国家試験運営)、デジタル基盤の普及促進に取り組んでいます。
コメント